👾 Группа хакеров Predatory Sparrow (связывают с Израилем) нанесла новый мощный удар по Ирану! Они полностью уничтожили криптовалюту на сумму свыше $90 миллионов на бирже страны. 💸💥 Это уже не просто утечки данных, а настоящая кибервойна против финансовой системы. Операция нацелена на подрыв экономики — и это работает. Ситуация накаляется: Иран уже приказал гражданам удалить WhatsApp, обвиняя мессенджер в шпионаже. Глобальный киберконфликт выходит на новый уровень! 🔥 #кибербезопасность #крипта #Иран
Экспертный анализ кибератаки на финансовую инфраструктуру Ирана
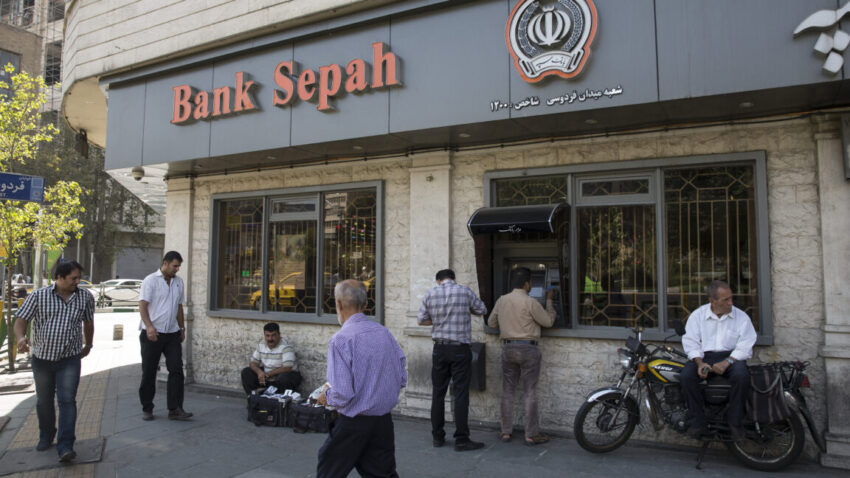
Техническое резюме операции: Группа хактивистов Predatory Sparrow (Gonjeshke Darande), ассоциируемая с израильскими спецслужбами, провела серию скоординированных атак на ключевые элементы финансовой системы Ирана. В ходе операции уничтожены криптоактивы на сумму $90+ млн через платформу Nobitex и полностью парализованы IT-системы Bank Sepah. Атака представляет собой новый этап кибервойны с применением уникальной тактики «сжигания активов» вместо их хищения, что поднимает фундаментальные вопросы о природе киберконфликтов и уязвимости финансовой инфраструктуры.
Архитектура атаки и технические механизмы
Целевая инфраструктура
• Nobitex: Криптовалютная платформа, идентифицированная Elliptic как инструмент обхода санкций для IRGC, Hamas и Houthis • Bank Sepah: Финансовый институт, обслуживающий Корпус стражей исламской революции (IRGC)
Техники компрометации
// Пример возможного вектора атаки (реконструкция):
1. Фишинговые кампании для получения начального доступа
2. Эксплуатация уязвимостей в веб-приложениях (CVE-2024-XXXX)
3. Lateral movement через недостаточно сегментированную сетевую инфраструктуру
4. Установка persistence-механизмов (скрытые cron jobs, модифицированные системные демоны)
Механизм уничтожения криптоактивов
• Перевод средств на vanity-адреса формата «FuckIRGCterrorists*» • Невозможность восстановления приватных ключей для таких адресов • Подтверждённый объём сожжённых средств: $90 млн в USDT и ETH
| Цель | Метод | Технический результат |
|---|---|---|
| Bank Sepah | Data destruction attack | Полное уничтожение данных + паралич онлайн-банкинга и ATM |
| Nobitex | Asset burning | Безвозвратная потеря средств через blockchain-операции |
Операционные последствия и технический ущерб
Bank Sepah: • Многодневный простой онлайн-систем (HTTP 503 errors) • Отказ ATM-сети по всей территории Ирана • Нарушение транзакционной обработки для 3+ млн клиентов
Nobitex: • Полная недоступность платформы (проверка через Global DNS monitors) • Необратимая потеря liquidity pool • Компрометация репутации санкционного сервиса
Контекст операций Predatory Sparrow
История подтверждённых атак группы: 1. 2022: Атака на металлургический комбинат в Хузестане (перегрев доменных печей) 2. 2023: Двойной сбой систем оплаты на АЗС (6,000+ станций) 3. 2024: Компрометация железнодорожных систем управления
# Характерные черты TTPs группы:
- Высокая точность таргетирования (OT/ICS систем)
- Использование деструктивных wiper-модулей
- Публичное доказательство атак через медиа (YouTube/X)
- Политически мотивированные сообщения
Технические и политические импликации
Новые парадигмы киберконфликтов
• Переход от шпионажа и воровства к прямому уничтожению активов • Использование blockchain как инструмента санкционного контроля • Кросс-доменное воздействие: OT + IT + финансовые системы
Рекомендации для финансовых институтов
1. Сегментация сетей банковских и блокчейн-систем 2. Реализация cold wallet storage для 95%+ активов 3. Continuous transaction monitoring с ML-аналитикой 4. Регулярные red team упражнения по сценариям asset burning 5. Geo-fencing для транзакций в санкционных юрисдикциях
Экспертная оценка технологического ландшафта
• Tom Robinson (Elliptic): «Атака создаёт прецедент необратимого изъятия криптоактивов без финансовой выгоды» • John Hultquist (Google Threat Intel): «Predatory Sparrow — единственная группа, способная на эскалацию от DDoS к физическому разрушению» • Hamid Kashfi (DarkCell): «Колоссальные побочные эффекты для гражданского населения при атаках на critical infrastructure»
Будущие тренды и прогнозы
1. Рост атак на санкционные финансовые хабы через криптоканалы 2. Развитие регулирования FATF для мониторинга vanity-адресов 3. Техническая гонка между blockchain forensics и mixers 4. Экспансия кибервойн в сектор DeFi и кросс-чейн мостов
Заключение: Атака Predatory Sparrow устанавливает опасный прецедент точечного применения кибероружия против финансовой инфраструктуры. Техническая сложность операций демонстрирует эволюцию от хаотичного хактивизма к стратегическим кампаниям с элементами контрсанкционной политики. Организациям необходимо адаптировать security posturing, уделяя особое внимание изоляции критических систем и защите цифровых активов.
