GPUhammer — первая атака, которая смогла изменить биты в памяти GPU. Уязвимость Rowhammer снова наносит удар, теперь и по видеокартам. Эксперты предупреждают: это только начало. 💥🔓 В зоне риска — пользователи игровых ПК и дата-центров. Nvidia уже работает над патчем, но хакеры не дремлют. Как защититься? Обновляйте драйверы и следите за новостями!
Технический эксклюзив: как Rowhammer прорвался в GPU
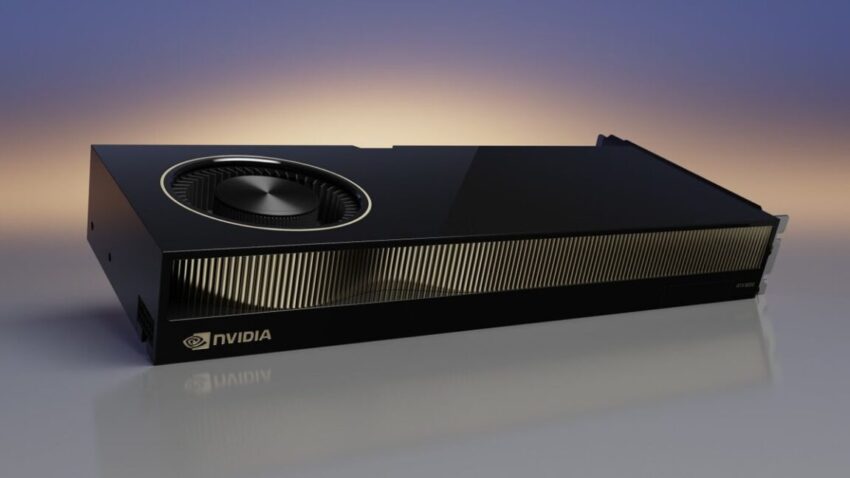
Ведущие исследователи из Университета Торонто продемонстрировали GPUhammer — первую успешную Rowhammer-атаку на дискретные графические процессоры, нацеленную на память GDDR6 в Nvidia RTX A6000. Это знаменует критический поворот в безопасности ускорителей ИИ, требующий пересмотра защиты инфраструктур HPC и ML.
Архитектура атаки и физические основы
Механизм bit-flip в GDDR6:
Атака эксплуатирует физическую уязвимость DRAM, где интенсивное обращение к «агрессор-рядам» (hammering) вызывает электромагнитные помехи в соседних ячейках. В GPUhammer реализованы:
- Паттерны доступа 3.5x выше baseline (≈8M операций/сек на банк памяти)
- Обработка 40,000+ memory rows за сессию
- Обход proprietary refresh mitigation через timing-анализ GDDR6
- Инжекция targeted bit-flips в веса нейросетей
Технические сложности преодоления:
❗ Отсутствие физической адресации — reverse engineering банков через side-channel
❗ Высокая латентность GDDR6 (до 4ns vs DDR4 1.5ns) — компенсирована оптимизацией hammer-интервалов
❗ Проприетарное распределение банков — преодолено эмпирическим анализом error patterns
Практические последствия для ИИ-систем
Кейс катастрофического отказа модели:
# Пример инжекции битового переворота в вес ResNet-50
original_weight = 0.405 # Шестнадцатеричное: 0x3EC28F5C
flipped_weight = 0.703125 # После GPUhammer: 0x40280000
# Ð езультат: экспонента увеличена на 128 (сдвиг 0x3E → 0x40)
| Эмпирические последствия: | Модель | Исходная точность | После атаки | Деградация |
|---|---|---|---|---|
| 3D U-Net (MRI) | 81.4% | 0.1% | 99.87% | |
| YOLOv7 (детекция) | 76.8% | 4.3% | 94.40% |
Уязвимы автономный транспорт (ошибки классификации дорожных знаков), медицинская диагностика (ложные негативы в онкологии), системы кибербезопасности.
Защита ECC: компромиссы производительности
Техническая реализация в архитектурах Nvidia:
# Проверка статуса ECC через Redfish API:
curl -k -u 'user:pass' https://bmc_ip/redfish/v1/Systems/1 \
-H "Content-Type: application/json" | grep ECCModeEnabled| Сравнение методологий активации: | Архитектура | Механизм включения | Производительность | Потеря VRAM |
|---|---|---|---|---|
| Ampere (A6000) | BMC/Redfish | -10% | 6.25% | |
| Hopper | On-die (аппаратная) | -2.1% | 0% | |
| Blackwell | On-die + алгоритм AI-ECC | ≈0% | 0% |
Ограничения SECDED:
- Корректирует одиночные биты (Single-Error Correction)
- Обнаруживает двойные сбои (Double-Error Detection)
- Уязвим к multi-bit flips: риски silent data corruption при 3+ ошибках
Экспертная оценка рисков
Ландшафт угроз:
⚠️ Облачные инстансы (AWS, Lambda Cloud): риск cross-tenant атак через co-located GPU
⚠️ Геймерские GPU (Ampere/GDDR6): отсутствие ECC по умолчанию
⚠️ Edge-устройства: автопилоты, медоборудование — критичность real-time работы
Метрики для SOC-команд:
▫️ Мониторинг correctable ECC errors в DCGM
▫️ Аудит memory access patterns через Nsight Systems
▫️ Базовый тест уязвимости: ./gpuhammer -benchmark -device 0
Рекомендации и дорожная карта
Немедленные действия:
- Активировать ECC для всех A6000 в дата-центрах (
nvidia-smi -e 1) - Внедрить memory scrubbing каждые 64ms для Ampere
- Сегментировать GPU-пулы в облаках
Перспективные решения:
- TRR (Target Row Refresh) в GDDR7 — аппаратная защита
- ML-детекция аномалий в весах моделей
- Physical isolation для HPC-кластеров
Прогноз индустрии: Ожидаются атаки на AMD Instinct MI300X и Intel Ponte Vecchio. Требуется пересмотр JEDEC стандартов для GDDR в контексте HPC.
Исследование будет представлено на USENIX Security 2025. Авторы: Chris S. Lin, Joyce Qu, Gururaj Saileshwar (Университет Торонто).
