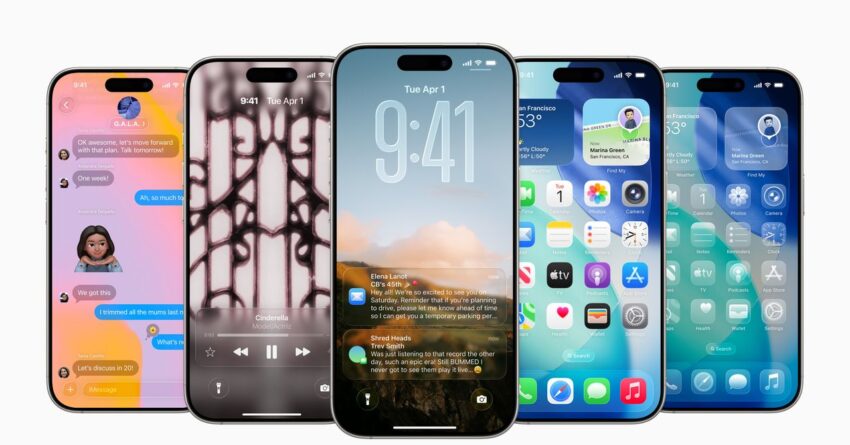
Apple подала иск против Джона Проссера — ютубера, слившего детали iOS 26. Компания обвиняет его в сговоре с целью взлома dev-устройства и краже коммерческой тайны. 😱 Проссер парирует: «У Apple неверные данные!». Интересно, чем закончится битва гиганта с инфлюенсером? 💻🔥 #Apple #утечки #скандал
Экспертный анализ инцидента
Компания Apple инициировала беспрецедентный судебный процесс против Джона Проссера – известного техноблогера YouTube-канала Front Page Tech. В иске, поданном в федеральный суд Северного округа Калифорнии, Apple утверждает о преднамеренном взломе защищенного устройства разработчика с предрелизной версией iOS 26 и незаконном присвоении коммерческой тайны. Этот кейс устанавливает критически важный прецедент для IT-индустрии, сочетая вопросы кибербезопасности, защиты интеллектуальной собственности и юридической ответственности инсайдеров.
Технико-правовая архитектура инцидента
Компрометация устройства разработчика
Согласно иску, ключевым элементом инцидента стало устройство разработчика Apple с предустановленной iOS 26:
- Уровень защиты: Development iPhone с аппаратным шифрованием T2 чипа, двухфакторной аутентификацией и контролем целостности загрузки
- Политики безопасности: Обязательное использование Managed Apple ID, ограничение сетевого доступа через VPN-туннелирование, удаленная блокировка через MDM-решения
- Механизм компрометации: Физический доступ к устройству сотрудника Ethаn Lipnik третьим лицом (Michael Ramacciotti) при отсутствии владельца
Юридические основания иска
Apple строит обвинения на двух ключевых законодательных актах:
1. Defend Trade Secrets Act (DTSA) - Закон о защите коммерческой тайны:
   - Требует доказательств принятия разумных мер защиты информации
   - Предусматривает компенсацию до 3х размеров ущерба

2. Computer Fraud and Abuse Act (CFAA) - Закон о компьютерном мошенничестве:
   - Квалифицирует несанкционированный доступ как уголовное преступление
   - Штрафные санкции до $250,000 и лишение свободы до 5 лет
Системные уязвимости и операционные риски
Анализ векторов атаки
Инцидент выявил фундаментальные проблемы в безопасности разработки:
| Вектор угрозы | Меры защиты | Недостатки реализации |
|---|---|---|
| Физический доступ | Политика блокировки экрана через 30 секунд | Отсутствие биометрической блокировки в режиме разработки |
| Доступ к окружению | Политика запрета посторонних в рабочих зонах | Неприменимость к домашним условиям удаленной работы |
| Эксплуатация данных | Шифрование данных на rest/in transit | Отсутствие watermarking для скриншотов системных интерфейсов |
Сравнительный анализ политик безопасности
Apple vs Google vs Microsoft подходы к защите dev-устройств:

| Параметр             | Apple                 | Google (Android)       | Microsoft (Windows)  |
|----------------------|------------------------|------------------------|----------------------|
| Дистанционная блокировка | Через DEP + MDM       | Android Enterprise API | Azure AD + Intune    |
| Мониторинг доступа   | JAMF Pro + внутренние инструменты | Google Endpoint Verification | Defender for Endpoint |
| Защита в режиме разработки| Ð азрешение только подписанного кода | Блокировка OEM unlocking | Device Guard + HVCI |
| Политика для удаленных сотрудников | Требование secure enclave | Контейнеризация данных | Secured-core PC требования |
Архитектурные риски распределенной разработки
Переход на гибридные модели работы создал новые уязвимости:
- Домашние среды: Отсутствие физической безопасности и контроля доступа
- BYOD-риски: Смешение персональных и корпоративных устройств
- Shadow IT: Использование неавторизованных инструментов для передачи данных
Технические рекомендации по усилению защиты
// Псевдокод политики контролируемого доступа
def device_access_policy(user, device, location):
    if device.type == "development_device":
        require biometric_authentication()
        enforce network_restriction(vpn_only=True)

        if location != "corporate_network":
            enable_screen_recording_detection()
            restrict_usb_debugging()
            activate_geofencing_alerts()

        if unauthorized_access_detected():
            initiate_remote_wipe()
            trigger_incident_response()
Индустриальные последствия и превентивные стратегии
Прогнозируемое влияние на экосистему
- Ужесточение compliance-требований для разработчиков в ISO 27001:2025 и NIST SP 800-53
- Рост рынка hardware security modules (HSM) для удаленных сред
- Интеграция behavioral analytics в системы мониторинга доступа
Рекомендации для технических руководителей
- Внедрение Zero Trust Architecture для устройств разработки
- Обязательное использование hardware-based key storage (Secure Enclave/TPM)
- Реализация динамического контроля прав доступа (ABAC/RBAC)
- Регулярные аудиты с использованием frameworks типа MITRE ATT&CK
Экспертный прогноз и выводы
Данный иск установит судебный прецедент по применению DTSA и CFAA к инсайдерским утечкам. Для технологических компаний критически важно:
- Пересмотреть security posture для распределенных команд разработки
- Внедрить multi-layered protection стратегии
- Разработать инцидент-респонс планы специфично для инсайдерских угроз
Технические директора должны балансировать между open-source культурой и защитой IP, используя архитектурные решения типа confidential computing и hardware-enforced security. Результаты дела повлияют на всю экосистему технологической журналистики и стандарты защиты разработки в пост-ковидной реальности.
