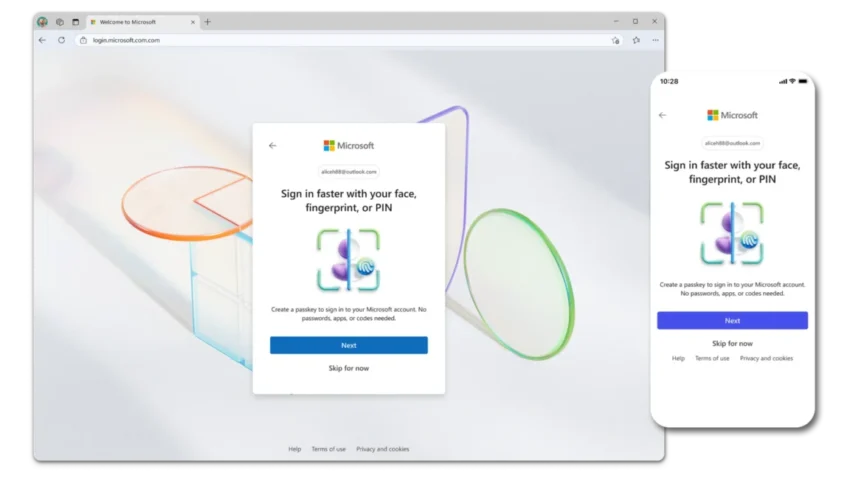
Microsoft объявила о переходе на вход без паролей по умолчанию. Теперь вместо паролей — passkeys (ключи доступа). Это часть глобального тренда на отказ от паролей. Но есть нюанс: не все сервисы и пользователи готовы к такому шагу. Будет ли удобно? Покажет время. 💻🔑
Microsoft переходит на аутентификацию без паролей: технический разбор
Технический обзор нововведения
2 мая 2025 года Microsoft объявила о переходе на «пароли по умолчанию» (passwordless by default) для новых учетных записей. Это часть масштабной отраслевой инициативы FIDO Alliance по внедрению passkeys — современной альтернативы традиционным паролям, разрабатываемой совместно с Google, Apple и другими технологическими гигантами.
Ключевые технические аспекты:
- Для новых пользователей passkeys становятся стандартным методом входа
- Существующие пользователи получат предложение настроить passkey при следующем входе
- Технология основана на стандарте WebAuthn (FIDO2)
Архитектура решения: как работают passkeys
Passkeys используют криптографическую пару ключей (публичный/приватный), генерируемую при регистрации:
- Генерация ключей: Устройство пользователя (смартфон, компьютер, YubiKey) создает уникальную пару ключей
- Хранение: Приватный ключ остается на устройстве (без возможности экспорта), публичный передается серверу
- Аутентификация:
- Сервис отправляет «уникальный вызов» (random challenge)
- Пользователь подтверждает личность (PIN, биометрия)
- Устройство подписывает challenge приватным ключом
- Сервер верифицирует подпись с помощью публичного ключа
Технические преимущества: ✔ Устойчивость к фишингу (ключи криптографически привязаны к домену) ✔ Защита от утечек (приватный ключ никогда не покидает устройство) ✔ Устранение атак типа password spraying
Ограничения и технические нюансы
Требование Microsoft Authenticator: Для полного отказа от паролей необходимо:
- Установить Microsoft Authenticator
- Настроить его как основной метод аутентификации
Проблемные места:
- Альтернативные аутентификаторы (Google Authenticator, Authy) не поддерживаются
- Пароль остается в системе, если не настроен Authenticator
- Часть преимуществ passkeys теряется при сохранении пароля
Сравнение с традиционной аутентификацией
| Критерий | Пароли | Passkeys |
|---|---|---|
| Уязвимость к фишингу | Высокая | Практически нулевая |
| Риск утечки | Высокий | Крайне низкий |
| Удобство пользователя | Низкое | Высокое |
| Требования к инфраструктуре | Минимальные | Совместимость с FIDO2 |
Рекомендации для технических специалистов
Для DevOps/SRE инженеров:
- Оцените готовность инфраструктуры к поддержке WebAuthn/FIDO2
- Протестируйте интеграцию с существующими системами IAM
Для специалистов по безопасности:
- Планируйте постепенный переход на passkeys
- Учитывайте требования к пользовательским устройствам
- Обеспечьте fallback-механизмы для критичных систем
Для архитекторов:
- Рассмотрите гибридные схемы аутентификации в переходный период
- Оцените влияние на UX сложных сценариев (потеря устройства)
Прогноз развития технологии
Несмотря на текущие ограничения, переход на passkeys — неизбежный тренд в индустрии. Microsoft, как один из ключевых участников FIDO Alliance, ускоряет этот процесс. В течение 2025-2026 годов ожидается:
- Расширение поддержки альтернативных аутентификаторов
- Улучшение UX для конечных пользователей
- Появление новых аппаратных решений (аппаратные токены с поддержкой FIDO2)
Для профессионального IT-сообщества это означает необходимость освоения новых парадигм аутентификации и пересмотра существующих практик информационной безопасности.
