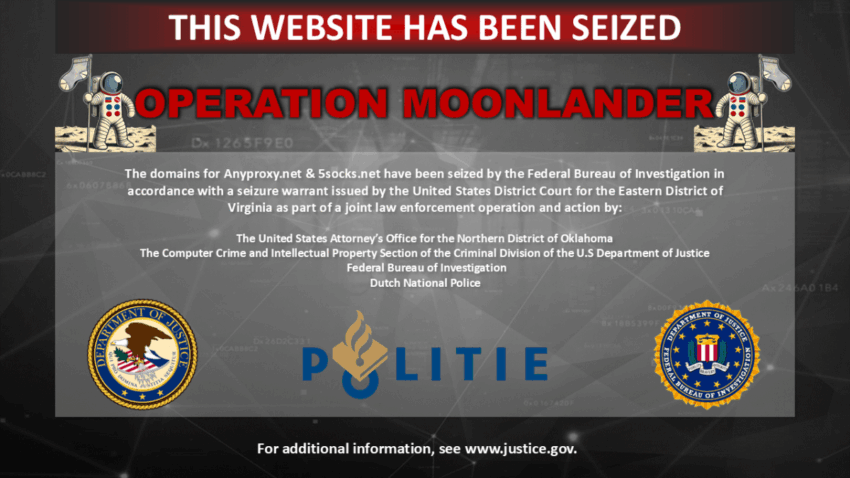
Американские власти обвинили трёх россиян и гражданина Казахстана во взломах и продаже доступа к ботнету из уязвимых интернет-устройств. Злоумышленники использовали заражённые роутеры для кибератак. 🔒💻
Технический обзор операции
Совместная операция ФБР и Национальной полиции Нидерландов привела к ликвидации двух сервисов (Anyproxy и 5Socks), предоставлявших киберпреступникам доступ к ботнету из тысяч взломанных интернет-роутеров. В рамках операции «Moonlander» были арестованы домены сервисов, а Министерство юстиции США предъявило обвинения четырём гражданам России и Казахстана.
Архитектура ботнета
Ботнет состоял преимущественно из устаревших беспроводных роутеров с известными уязвимостями. По данным обвинительного заключения, злоумышленники:
- Компрометировали устройства через эксплойты известных уязвимостей
- Создали распределённую сеть из тысяч нод в 80+ странах
- Предоставляли доступ через «резидентные прокси», маскирующие реальные IP-адреса
Технические детали
Монетизация и масштабы
Обвиняемые заработали $46+ млн, продавая доступ к ботнету через:
- Социальные сети
- Криминальные форумы
- Собственные платформы (Anyproxy с 2004 года)
Средняя активность сети:
- ~1000 активных прокси еженедельно
- Основные модели: end-of-life устройства
Злоупотребления
Black Lotus Labs задокументировали использование ботнета для:
- DDoS-атак
- Password spraying
- Мошенничества с рекламой
- Обхода геоблокировок
Юридические последствия
Обвиняемым (все находятся за пределами США) вменяют:
- Компьютерное мошенничество
- Злонамеренное повреждение защищённых компьютеров
- Сговор с целью отмывания денег
Экспертный анализ
Технические инсайты
- Ботнет использовал технику «резидентных прокси», делающую трафик менее подозрительным для систем безопасности
- Архитектура позволяла динамически перераспределять нагрузку между нодами
- Для управления использовались специализированные C2-серверы
Рекомендации для специалистов
- Security Engineers: Обновите политики мониторинга для детектирования аномального прокси-трафика
- Network Architects: Приоритезируйте замену устаревшего сетевого оборудования
- SOC Teams: Внедрите правила корреляции для выявления паттернов password spraying
Сравнительная таблица: Anyproxy vs. Legitimate Proxies
| Характеристика | Anyproxy/5Socks | Легальные прокси |
|---|---|---|
| Источник IP | Взломанные устройства | Добровольные участники |
| Прозрачность | Скрытая инфраструктура | Публичная документация |
| Основное использование | Киберпреступления | Обход цензуры, тестирование |
| Модель монетизации | Криминальные рынки | Подписки/лицензии |
Техническое заключение
Операция демонстрирует:
- Возросшую эффективность международного сотрудничества против киберпреступности
- Критическую важность своевременного обновления прошивок сетевого оборудования
- Необходимость усовершенствования методов детектирования легитимного и злонамеренного использования прокси-сервисов
Для специалистов по безопасности ключевой вывод — усиление мониторинга сетевой активности с акцентом на аномальные паттерны резидентного прокси-трафика.
