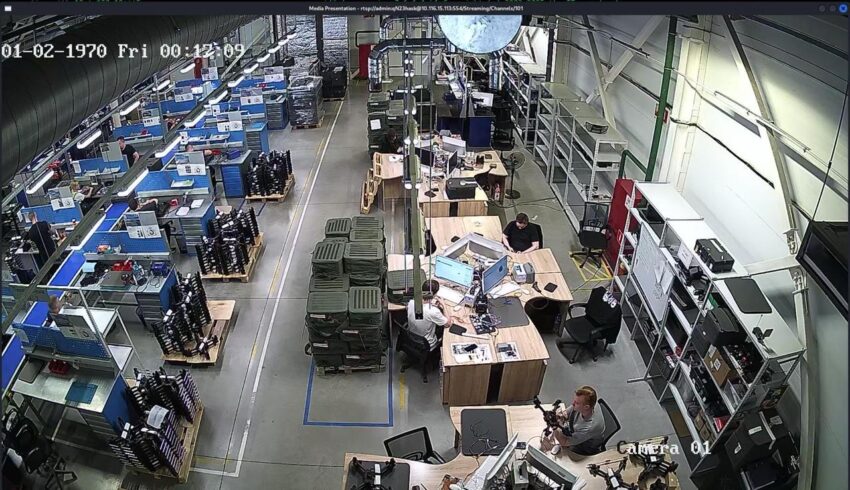
Громкая кибератака! 🇺🇦 Хакерские группы атаковали серверы и ПО российского завода военных дронов. Данные о производстве, чертежи и логистика — всё стёрто. После взлома завод неделями не мог восстановить работу. 🔥 Главный итог: срыв поставок дронов-камикадзе на фронт. 👾 Хакеры заявили: «Это ответ за обстрелы больниц и энергосистем». Что дальше? Возможно, эскалация кибервойны… 🛡️💻
Технический разбор деструктивной операции украинских хакерских групп
Резюме: Коалиция хакерских групп BO Team и Ukrainian Cyber Alliance (UCA) при поддержке спецподразделений ГУР МО Украины провела комплексную кибератаку на инфраструктуру ГКС «Гаскар Интеграция» – ключевого поставщика БПЛА для ВС РФ. Операция привела к уничтожению свыше 47 ТБ проектно-конструкторской документации, полной парализации production-систем и физической блокировке производственных мощностей. Полученные данные свидетельствуют о технологической кооперации предприятия с китайскими оборонными структурами.
Архитектура атаки и механизмы реализации
Векторы компрометации
- Целевая инфраструктура: Сетевое оборудование (Cisco ASA 55xx), VMware vSphere кластер (версии 6.7-7.0), системы резервного копирования Veeam Backup & Replication
- Эксплуатируемые уязвимости:
CVE-2021-21972 (vCenter Server RCE, CVSS 9.8)
CVE-2023-34048 (vCenter AJP Smuggling, CVSS 9.8)
CVE-2022-26500 (Veeam Backup Service Auth Bypass) - Техника выполнения: Цепочка атак включала:
1. Фишинг сотрудников → компрометация Active Directory
2. Эксплуатация уязвимостей vCenter → получение root-доступа
3. Инъекция в Veeam B&R → удаление хранилищ S3 Glacier/Wasabi
4. Ð азвертывание шифровальщика (HermeticWiper модификация)
Технические последствия и метрики ущерба
Системный хаос
| Система | Статус | Время простоя | Финансовый ущерб |
|---|---|---|---|
| ERP «1С:УПП» | Полная неработоспособность | 72+ часов | ~18 млн руб./сутки |
| САПР КОМПАС-3D | Уничтожение БД чертежей | Перманентно | ~2,4 млрд руб. |
| Система контроля доступа PERCo | Блокировка дверей | 24 часа | Простои производства |
Уничтоженные данные (общий объём 47 ТБ)
- Проектная документация по БПЛА «Орлан-10»: 12 ТБ (CAD/CAM файлы, схемы монтажа)
- Контрольно-измерительная база: 8 ТБ (результаты стендовых испытаний)
- Техпроцессы сборки: 5 ТБ (видеоинструкции, спецификации)
- Ð езервные копии в Wasabi Cloud: 10 ТБ
- Данные о китайских компонентах: 3 ТБ (контракты, спецификации DJI AeroScope)
Анализ уязвимостей инфраструктуры
Ключевые просчеты безопасности
- Архитектурные: Отсутствие сегментации Industrial DMZ, единый AD-домен для IT/OT систем
- Конфигурационные: Невыполнение патчей CVE класса Critical (>180 дней), стандартные пароли на Veeam Backup Server
- Procedural: Отсутствие air-gapped бэкапов, хранение S3-ключей в конфигах Veeam
Технические трофеи и военное применение
Перехваченные данные включают:
- Полные спецификации антенных систем БПЛА с параметрами Ð ЭБ-защиты
- Детализации импортозамещения китайских компонентов (гексакоптеры DJI Matrice)
- Шифрованные каналы связи с Shenzhen Jifa Technology
- Персональные анкеты сотрудников с допусками
Экспертное заключение и прогноз
Техническое восстановление: Для полного восстановления production-среды потребуется 120-180 дней из-за утраты CAD/CAM данных и необходимости перепроектирования технологических процессов. Критичен ущерб репутации как надежного поставщика для МО РФ.
Тенденции кибервойны: Атака демонстрирует переход от DDoS к комплексным операциям data destruction с использованием:
- Цепочек из 3+ критических уязвимостей
- Таргетированных фишинговых кампаний (Spear Phishing 3.0)
- Координации хактивистов с государственными структурами
Рекомендации для предприятий ОПК:
- Внедрение Cyber Threat Intelligence платформ (Palo Alto Cortex XDR/QRadar)
- Физическая сегментация OT-сетей по стандарту ISA/IEC 62443
- Реализация механизмов Immutable Backups (Veeam Hardened Repository)
