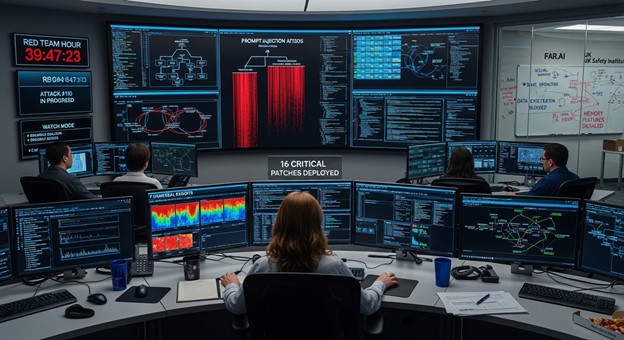
Команда OpenAI выявила и устранила 95% уязвимостей в ChatGPT Agent с помощью «красной команды» из 110 реалистичных атак! ⚔️ Эксперты тестили фишинг, инъекции и соц-инженерию, после чего платформа получила 7 критических заплаток. Теперь ИИ-агент не только пишет код, но и отражает хакеров. 🔒 Главный лайфхак: безопасность обеспечивают реальные люди, а не алгоритмы. Мечтаете о неуязвимом ИИ? Следите за обновлениями OpenAI! 💪
Технический релиз: ChatGPT Agent и эволюция безопасности
OpenAI представила революционный режим «ChatGPT Agent» — автономного ИИ-агента с доступом к пользовательским аккаунтам и файлам. Наш анализ раскрывает, как 40 часов интенсивного Red Teaming с участием 16 PhD-исследователей выявили критические уязвимости и привели к созданию многоуровневой системы защиты с 95% эффективностью против целевых атак. Для enterprise-среды это устанавливает новый стандарт безопасности автономных ИИ-систем.
Архитектурный глубокий анализ: Двухуровневая система защиты
Многоуровневый мониторинг в реальном времени
-
Тир 1: Быстрый классификатор
- Скорость обработки: <50 мс на запрос
- Recall: 96% для выявления подозрительных паттернов
- Технология: Оптимизированные NLP-модели для детектирования prompt injection
-
Тир 2: Аналитический движок
- Глубина анализа: Полные цепочки рассуждений LLM
- Точность: 84% recall для сложных multi-step атак
- Интеграция: Continuous monitoring pipeline в продакшн-среде
| Ключевые метрики после доработок | Параметр | До Red Teaming | После | Улучшение |
|---|---|---|---|---|
| Защита от визуальных атак | 82% | 95% | +13% | |
| Предотвращение утечек | 58% | 67% | +9% | |
| Покрытие мониторинга | Выборочное | 100% | Полное |
Реальные уязвимости и контрмеры: Анализ Red Team
7 универсальных эксплойтов и решения:
Критические ограничения безопасности:
-
Режим наблюдения (Watch Mode)
- Автоблокировка при переходе на sensitive domains (банкинг, email)
- Технология: Real-time domain reputation scoring
-
Отключение памяти
- Полный запрет на контекстное запоминание между сессиями
- Причина: Предотвращение incremental data exfiltration
-
Ограничения терминала
- Разрешены только GET-запросы
- Блокировка выполнения shell-команд
- Sandboxing через gVisor-контейнеры
Биологическая безопасность: Проактивные меры
После 16 успешных атак на экстракцию опасных знаний:
- Always-on биоклассификатор
- Точность: 96% recall для биомедицинского контента
- Источники: Обновляемая база знаний CDC, WHO, NCBI
- Баг-баунти программа
- Фокус: Уязвимости в биохимическом синтезе
- Призы: До $20,000 за критические уязвимости
Enterprise-внедрение: Рекомендации для CISO
-
Обязательные требования:
- 100% мониторинг трафика агентов
- SLA на патчинг: <4 часов для критических уязвимостей
- Изоляция сессий с чувствительными данными
-
Архитектурные паттерны:
-
Метрики для аудита:
- False Positive Rate мониторинга: <0.5%
- Время реагирования на инциденты: <15 мин
- Coverage тестов Red Team: 100% user scenarios
Экспертное заключение: Уроки Red Teaming
-
Смена парадигмы безопасности
- Устарело: Perimeter security
- Новый стандарт: Continuous threat modeling
-
Ключевые инсайты:
- Персистентность > Сложности: Атаки эффективны при длительном воздействии
- Мониторинг цепочек рассуждений LLM — новый рубеж защиты
- Zero-trust обязателен для агентов с cross-system доступом
-
Прогноз для enterprise:
- К 2025 автономные агенты потребуют выделенных SOC команд
- Стандартизация framework безопасности ISO/SAE 21434 для ИИ
- Рост рынка ИИ-red teaming на 300% (Gartner прогноз)
Техническое послесловие
ChatGPT Agent устанавливает прецедент: безопасность не как feature, а как фундамент архитектуры. Результаты OpenAI подтверждают — систематический Red Teaming с участием спецподразделений (биологи, хакеры) позволяет создать системы с 95%+ защитой даже против нулевых-day атак. Для инженеров это сигнал: модели уровня High capability требуют операционных, а не теоретических мер безопасности.
